USDT 地址投毒是骗子生成一个首尾几位和你常用地址相同的假地址,再向你转 0 或极小额的 USDT、假 USDT,让假地址出现在你的交易记录里,等你下次转账时复制错。防范的核心是不从交易记录复制地址:常用地址存进钱包地址簿或交易所提现白名单,转账前核对完整地址、特别是中间几位,大额先小额试转。链上转账不可撤销,转错基本追不回。
本文目录
地址投毒是怎么骗到钱的
地址投毒不偷你的私钥,也不入侵你的钱包,它赌的是你复制地址时的一次疏忽。
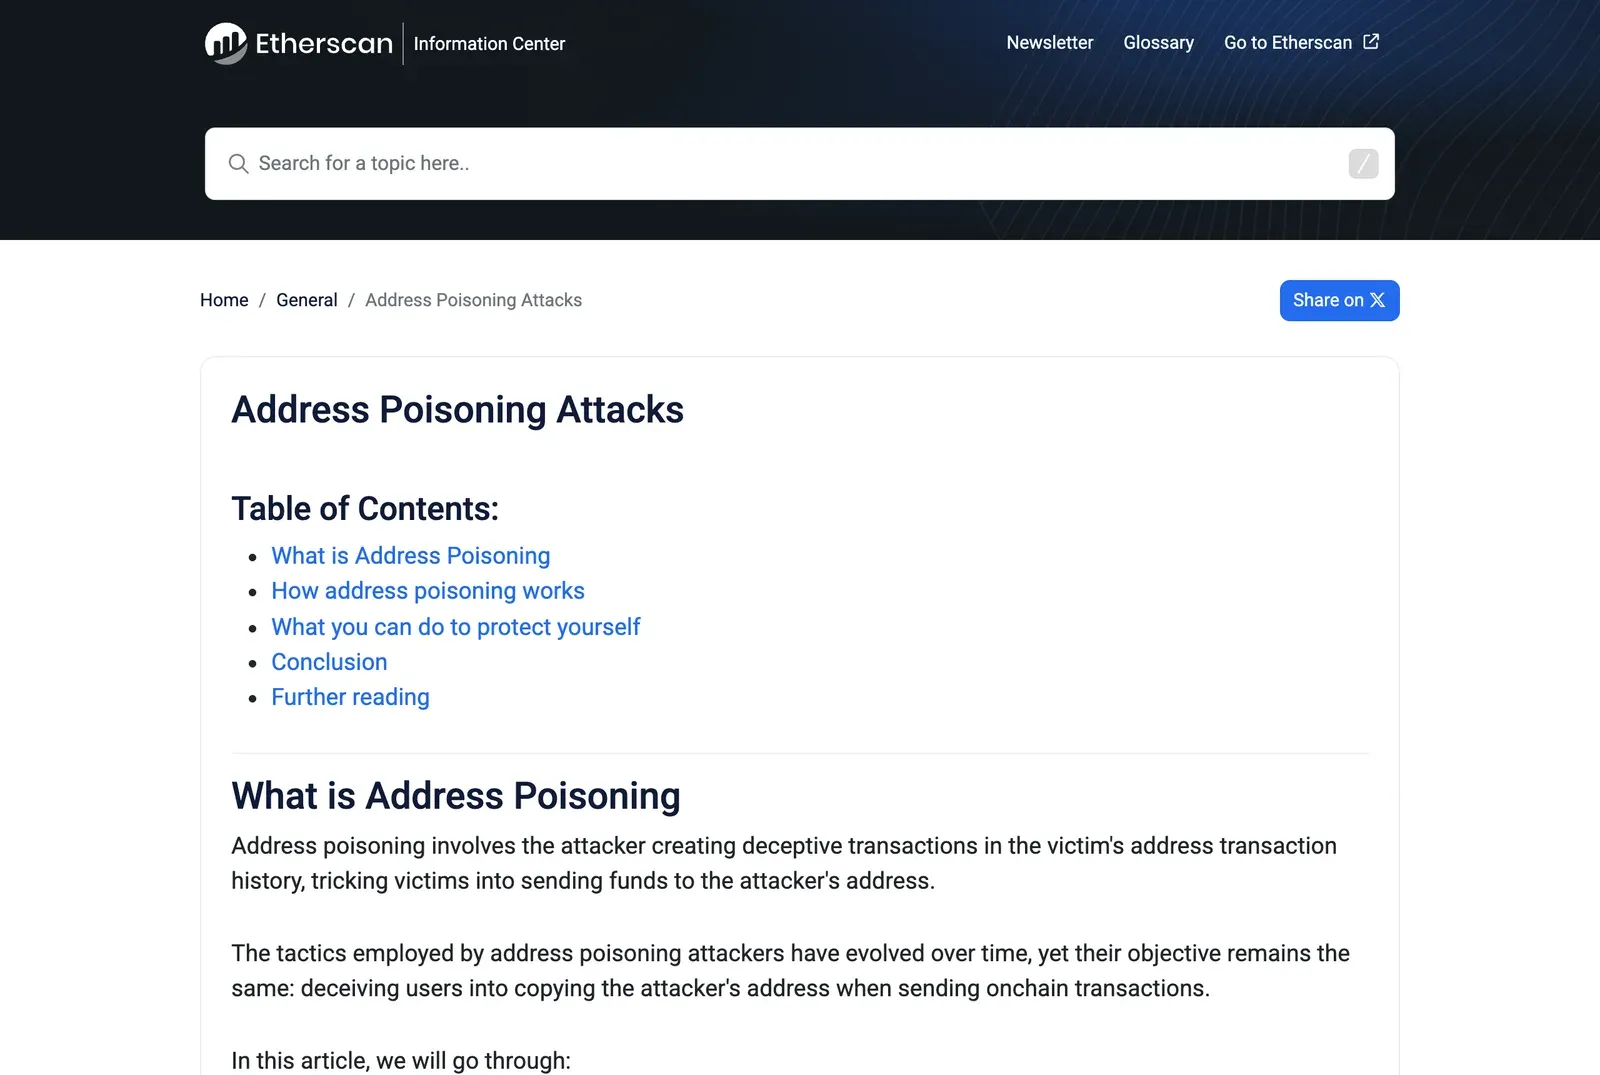 图:Etherscan 对地址投毒的说明(英文),示例中的假地址和真地址首尾几位完全相同(截取于 2026 年 11 月)
钱包地址又长又难记,大多数人转账时会从最近的交易记录里复制,而且只看开头和结尾几位。钱包界面通常也只显示首尾各几个字符,中间用省略号代替。骗子正是利用这一点。
币安学院把典型的投毒过程拆成四步:
- 骗子盯上一个经常转账的钱包,比如你刚转出一笔 USDT。
- 用程序批量生成地址,直到找到一个首尾几位和你常用收款地址相同的假地址。这类「靓号地址」生成成本很低,可以大规模进行。
- 从假地址向你的钱包转一笔 0 或极小额的交易,让它出现在你的交易记录里。
- 你下次转账时翻记录、复制了「看起来没错」的地址,钱就进了骗子的口袋。
MetaMask 帮助中心特别提到,被冒充的既可能是对方的地址,也可能是你自己的地址,比如你常从交易所往自己钱包里转币,骗子就会仿造你钱包的地址。
为什么骗子专挑 USDT 转账下手
MetaMask 的说明是,骗子用软件监控特定代币的转账,最常见的就是稳定币。USDT 转账金额大、频率高,一旦有人复制错,单笔收益就足以覆盖成千上万次失败尝试的成本。
投毒的速度很快。Etherscan 展示过一个例子:一笔正常的 USDT 转账发出后,几分钟内就有 13 笔投毒转账涌进这个地址的记录,不同的骗子团伙在互相抢先。
规模也不小。Etherscan 引用的一项 2025 年研究统计了 2022 年 7 月至 2024 年 6 月的数据:以太坊和 BNB Smart Chain 上合计约 2.7 亿笔投毒转账,涉及约 1,740 万个用户地址,已确认损失至少 8,380 万美元。链上手续费越低,投毒越便宜:BNB Smart Chain 上的投毒转账数量远多于以太坊;以太坊在 2025 年 12 月 Fusaka 升级降低费用后,金额低于 0.01 美元的 USDT 粉尘转账在 90 天内从 420 万笔增加到 2,990 万笔。
零金额转账、假 USDT 和粉尘转账有什么区别
Etherscan 把投毒中常见的手法分成几类,你在交易记录里看到的「陌生转账」大多属于其中一种:
| 手法 | 记录里看起来是什么样 | 骗局要点 |
|---|---|---|
| 零金额转账 | 一笔 0 USDT 的转账,来自或发往一个眼熟的地址 | 利用代币合约的机制,不用花一分 USDT 就能在你的记录里留下假地址 |
| 假代币转账 | 名称、符号都是 USDT,金额甚至和你刚转的一样 | 代币是骗子自己发行的,合约地址不是真 USDT |
| 粉尘转账 | 真 USDT 或原生币,金额极小,例如不到 0.01 美元 | 让假地址看起来像一笔真实往来 |
Etherscan 也提醒,并不是所有小额转账都是投毒,有些来自正常的兑换或小额往来。但只要发送方的地址和你熟悉的地址「看着很像」,就要当作投毒处理。小额陌生转账的其他情况见 收到陌生地址转来的小额 USDT 是怎么回事。
怎么看出交易记录里混进了投毒地址
对照这几个特征:
- 首尾相同、中间不同:MetaMask 举的例子就是前四位和后四位一致、中间几位不同。
- 金额是 0 或小得离谱:Etherscan 默认隐藏零金额代币转账,被标记的会显示为灰色并带警告图标。
- 代币来历不明:点进代币详情,看合约地址是否和官方一致。
- 时间紧贴你的真实转账:Etherscan 观察到,伪造的转账记录最快在目标转账后一分钟内就出现。
在 Etherscan 上,还可以开启「地址高亮」:两个看起来几乎一样的地址,如果高亮效果不同,大概率其中一个是投毒地址。Etherscan 在你从代币转账页面复制可疑地址时,也会弹出提醒。
转账前怎么防止转给假地址
1. 不从交易记录里复制地址。 这是 MetaMask、币安学院和 Etherscan 共同强调的一条。给别人转账,让对方通过可靠渠道重新发地址;往自己的钱包转,直接从钱包的收款页面复制。
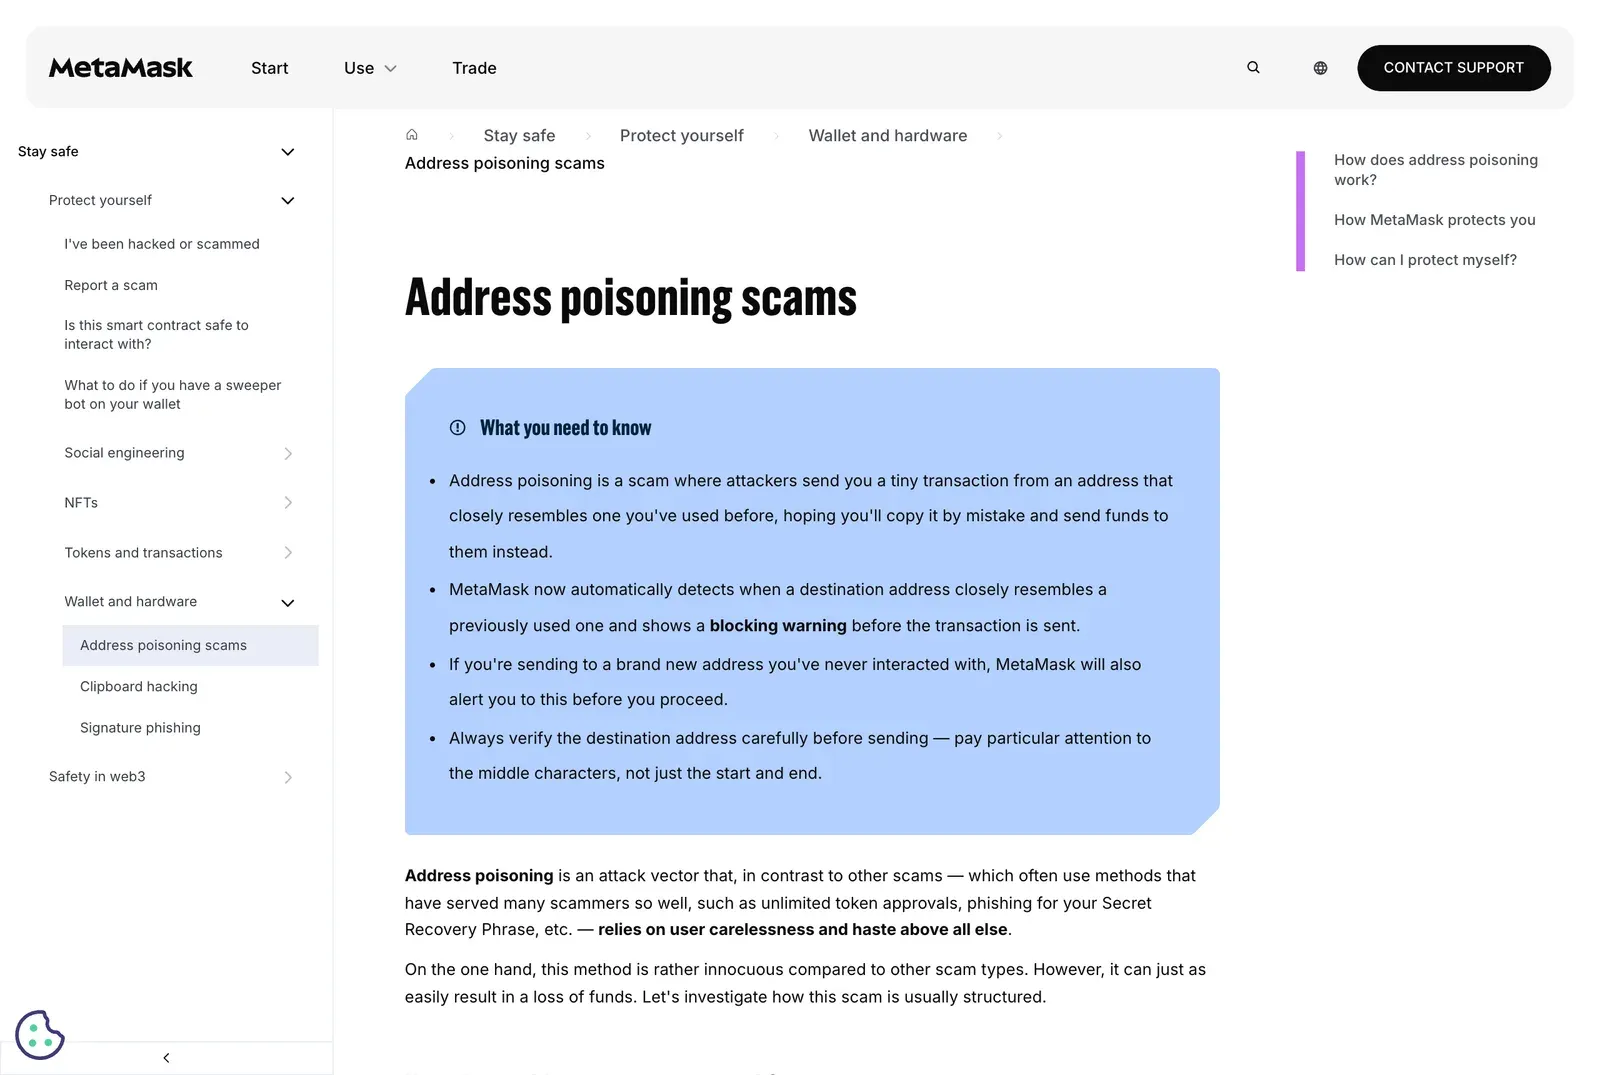 图:MetaMask 帮助中心列出的地址投毒防范方法(英文)(截取于 2026 年 11 月)
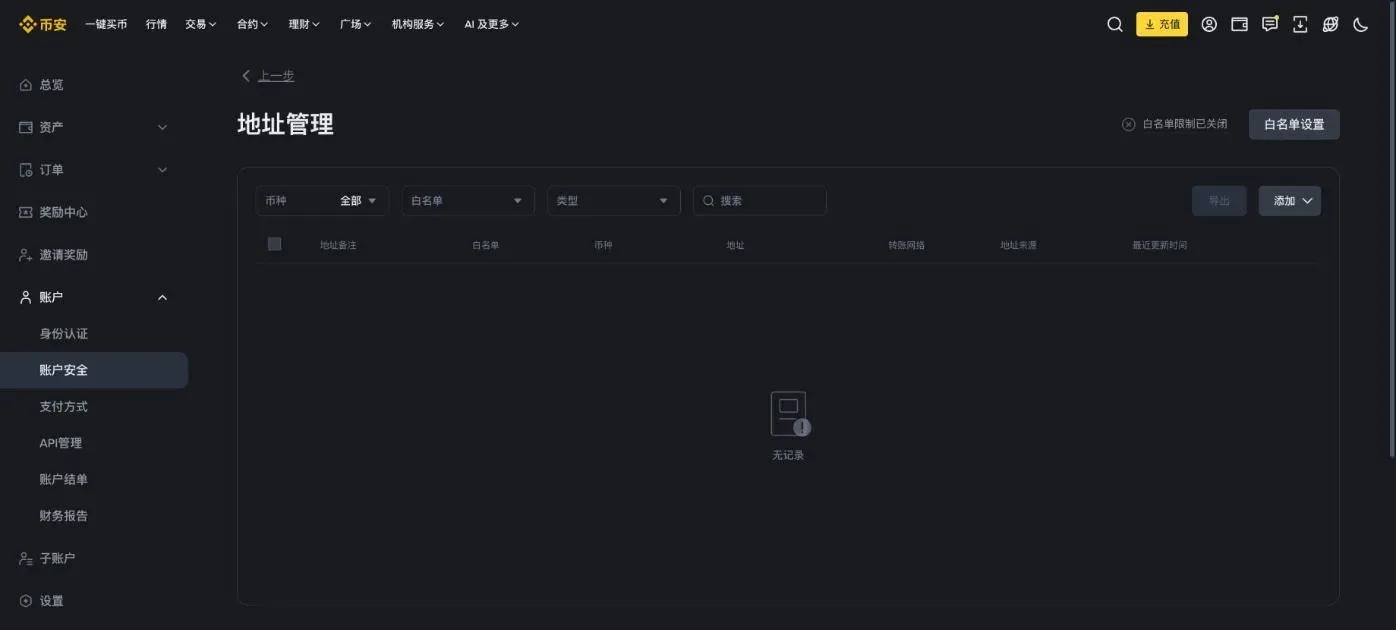 图:币安提现地址管理:常用地址存进地址簿并开启白名单,提现时从地址簿选,不从交易记录复制(截取于 2026 年 11 月)
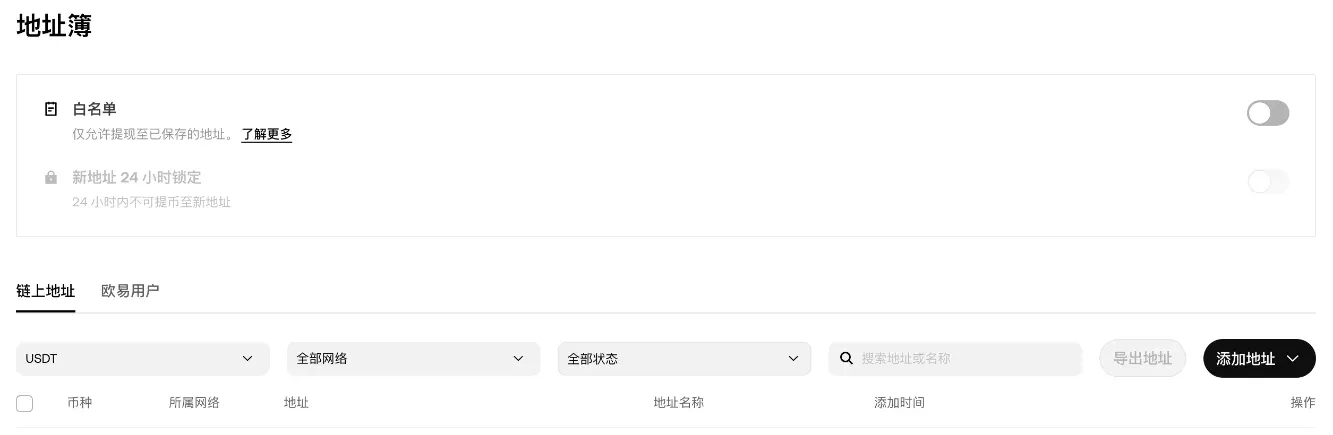 图:欧易提币地址簿:可以开启地址白名单,新加的地址还有 24 小时锁定(截取于 2026 年 11 月)
2. 常用地址存进地址簿或白名单。 核对一次、保存一次,以后只从保存的条目里选:
- MetaMask:菜单里的「联系人」(Contacts),也可以给常用地址设置昵称;
- 币安:「设置」→「提现」→「地址管理」,添加地址时勾选「将地址添加到白名单」,并开启提现白名单。修改白名单后,提现功能可能暂停 24、48 或 72 小时;
- 欧易:「资产管理」→「提币」→ 选币种 →「管理地址簿」,开启「地址白名单模式」后,只能提到地址簿里已有的地址。
两家交易所白名单的完整设置见 币安怎么提现 和 欧易怎么提币。
3. 核对完整地址,重点看中间。 首尾正是骗子刻意伪造的部分,中间几位才是破绽所在。
4. 大额先小额试转。 币安在你首次向某个地址提现时会弹出安全提示,建议先进行一笔小额转账。确认对方收到后再转余下的金额。
5. 不要忽略钱包的警告。 MetaMask 现在会把目标地址和你的交易记录比对,发现「高度相似」的地址会弹出拦截警告;向从没交互过的新地址转账,也会提示。硬件钱包则要求你在设备屏幕上确认收款地址,多一道检查。
从交易所提现时要多核对哪一步
在交易所提币时,投毒通常是间接发生的:你在钱包记录里复制了被仿造的地址,再粘贴到交易所提币页。
欧易的提币安全指南给了一个简单的检查点:收到提币验证邮件时,确认邮件里显示的地址和你实际要转的地址一致。币安在提交前也会弹出确认窗口,要求你再次核对地址和网络。这两个页面不要一扫而过。
还有一种看起来类似、原理不同的情况:剪贴板木马。你复制的是正确地址,粘贴出来的却是另一个。MetaMask 帮助中心提醒,粘贴后的地址和原地址不一致,说明设备可能已被恶意软件感染。欧易也提到,从非官方渠道下载的 App 可能被植入木马、篡改充提地址。App 只从官方渠道下载,方法见 怎么识别加密货币钓鱼网站。
已经转给投毒地址了怎么办
先面对现实:币安学院的说法是,区块链交易不可逆,转入错误地址的资金,除非收款方自愿退回,否则无法追回。地址投毒的收款方就是骗子,几乎没有退回的可能。
能做的事情:
- 停止再往这个地址转任何钱,把它从你的地址簿里删掉(如果误存过)。
- 记下交易哈希、转账时间、金额和假地址,截图保存。
- 向当地警方报案,提供上面的资料。
- 检查设备:如果你确定复制的是正确地址、粘贴出来却变了,就不是投毒而是木马,需要清查设备、更换钱包。
单纯的地址投毒不会泄露你的私钥。Etherscan 的原话大意是:看到被标记的零金额转账,你的钱包没问题,密钥也是安全的。所以不需要因为收到投毒转账就换钱包。
最后,警惕二次诈骗。MetaMask 帮助中心明确说,官方不会主动私信你;声称能帮你追回资金的人,都是骗子。
常见问题
收到投毒转账,说明我的钱包被盗了吗?
没有。任何人都能往公开地址转账,投毒转账本身不会让骗子拿到你的私钥或资产,风险只在于你之后复制错地址。
能阻止别人往我的地址投毒吗?
不能,公链上无法拒收转账。能做的是不从交易记录复制地址,并在钱包或区块浏览器里隐藏这些记录。
只核对地址的前后各 6 位够吗?
不够。骗子生成假地址时匹配的正是首尾字符,多核对几位虽然能提高门槛,最稳妥的还是逐段核对完整地址,或者只从地址簿里选。
信息来源
- 币安学院:一文读懂加密货币地址投毒攻击
- MetaMask:Address poisoning scams
- MetaMask:How to copy your address and view account details
- Etherscan:Address Poisoning Attacks
- Etherscan:Zero-Value Token Transfer Attack
- Etherscan:Address Poisoning Attacks Are Rising on Ethereum
- 如何管理币安账户的提现设置(币安帮助中心)
- 如何从币安进行加密货币提现(币安帮助中心)
- 欧易帮助中心:如何使用提币白名单?(Web 端)
- 欧易:提币安全指南
风险提示:加密资产价格波动剧烈,可能损失全部本金。本文仅为信息参考,不构成投资建议;平台规则、费率与可用地区以官方页面为准。