USDT 地址投毒是騙子生成一個首尾幾位和你常用地址相同的假地址,再向你轉 0 或極小額的 USDT、假 USDT,讓假地址出現在你的交易記錄裡,等你下次轉帳時複製錯。防範的核心是不從交易記錄複製地址:常用地址存進錢包地址簿或交易所提現白名單,轉帳前核對完整地址、特別是中間幾位,大額先小額試轉。鏈上轉帳不可撤銷,轉錯基本追不回。
本文目錄
地址投毒是怎麼騙到錢的
地址投毒不偷你的私鑰,也不入侵你的錢包,它賭的是你複製地址時的一次疏忽。
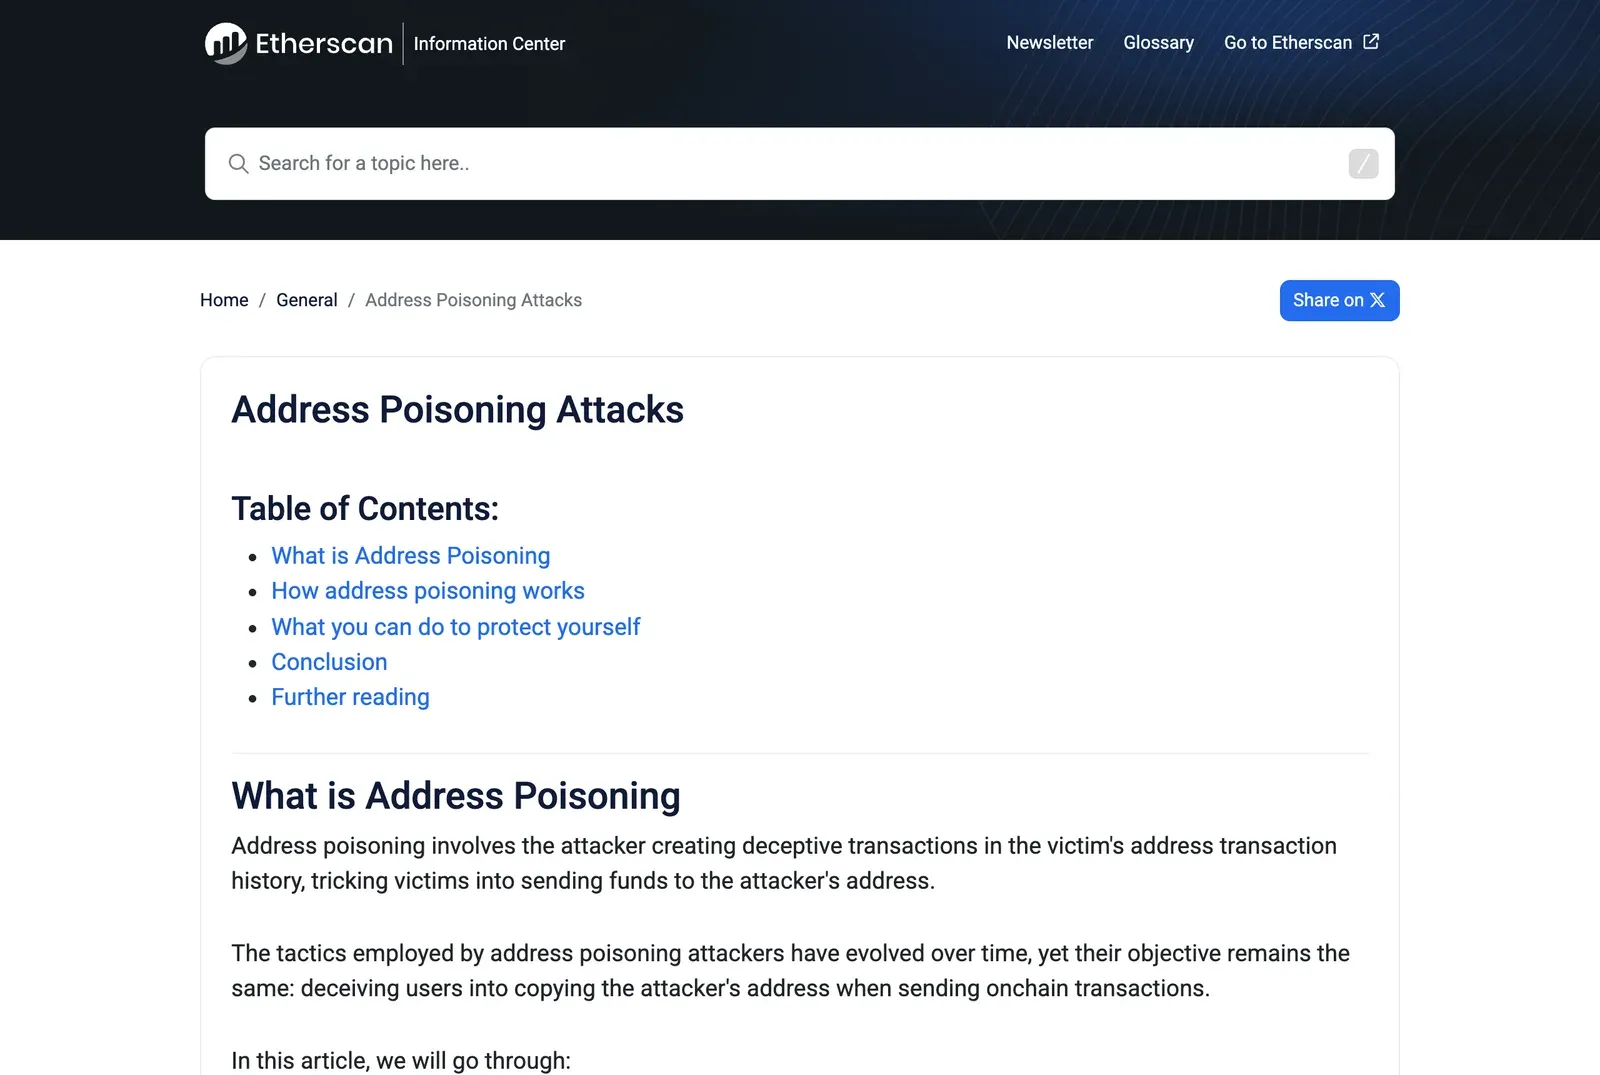 圖:Etherscan 對地址投毒的說明(英文),示例中的假地址和真地址首尾幾位完全相同(擷取於 2026 年 11 月)
錢包地址又長又難記,大多數人轉帳時會從最近的交易記錄裡複製,而且只看開頭和結尾幾位。錢包介面通常也只顯示首尾各幾個字元,中間用省略號代替。騙子正是利用這一點。
幣安學院把典型的投毒過程拆成四步:
- 騙子盯上一個經常轉帳的錢包,比如你剛轉出一筆 USDT。
- 用程式批次生成地址,直到找到一個首尾幾位和你常用收款地址相同的假地址。這類「靚號地址」生成成本很低,可以大規模進行。
- 從假地址向你的錢包轉一筆 0 或極小額的交易,讓它出現在你的交易記錄裡。
- 你下次轉帳時翻記錄、複製了「看起來沒錯」的地址,錢就進了騙子的口袋。
MetaMask 幫助中心特別提到,被冒充的既可能是對方的地址,也可能是你自己的地址,比如你常從交易所往自己錢包裡轉幣,騙子就會仿造你錢包的地址。
為什麼騙子專挑 USDT 轉帳下手
MetaMask 的說明是,騙子用軟體監控特定代幣的轉帳,最常見的就是穩定幣。USDT 轉帳金額大、頻率高,一旦有人複製錯,單筆收益就足以覆蓋成千上萬次失敗嘗試的成本。
投毒的速度很快。Etherscan 展示過一個例子:一筆正常的 USDT 轉帳發出後,幾分鐘內就有 13 筆投毒轉帳湧進這個地址的記錄,不同的騙子團伙在互相搶先。
規模也不小。Etherscan 引用的一項 2025 年研究統計了 2022 年 7 月至 2024 年 6 月的資料:以太坊和 BNB Smart Chain 上合計約 2.7 億筆投毒轉帳,涉及約 1,740 萬個使用者地址,已確認損失至少 8,380 萬美元。鏈上手續費越低,投毒越便宜:BNB Smart Chain 上的投毒轉帳數量遠多於以太坊;以太坊在 2025 年 12 月 Fusaka 升級降低費用後,金額低於 0.01 美元的 USDT 粉塵轉帳在 90 天內從 420 萬筆增加到 2,990 萬筆。
零金額轉帳、假 USDT 和粉塵轉帳有什麼區別
Etherscan 把投毒中常見的手法分成幾類,你在交易記錄裡看到的「陌生轉帳」大多屬於其中一種:
| 手法 | 記錄裡看起來是什麼樣 | 騙局要點 |
|---|---|---|
| 零金額轉帳 | 一筆 0 USDT 的轉帳,來自或發往一個眼熟的地址 | 利用代幣合約的機制,不用花一分 USDT 就能在你的記錄裡留下假地址 |
| 假代幣轉帳 | 名稱、符號都是 USDT,金額甚至和你剛轉的一樣 | 代幣是騙子自己發行的,合約地址不是真 USDT |
| 粉塵轉帳 | 真 USDT 或原生幣,金額極小,例如不到 0.01 美元 | 讓假地址看起來像一筆真實往來 |
Etherscan 也提醒,並不是所有小額轉帳都是投毒,有些來自正常的兌換或小額往來。但只要傳送方的地址和你熟悉的地址「看著很像」,就要當作投毒處理。小額陌生轉帳的其他情況見 收到陌生地址轉來的小額 USDT 是怎麼回事。
怎麼看出交易記錄裡混進了投毒地址
對照這幾個特徵:
- 首尾相同、中間不同:MetaMask 舉的例子就是前四位和後四位一致、中間幾位不同。
- 金額是 0 或小得離譜:Etherscan 預設隱藏零金額代幣轉帳,被標記的會顯示為灰色並帶警告圖示。
- 代幣來歷不明:點進代幣詳情,看合約地址是否和官方一致。
- 時間緊貼你的真實轉帳:Etherscan 觀察到,偽造的轉帳記錄最快在目標轉帳後一分鐘內就出現。
在 Etherscan 上,還可以開啟「地址高亮」:兩個看起來幾乎一樣的地址,如果高亮效果不同,大機率其中一個是投毒地址。Etherscan 在你從代幣轉帳頁面複製可疑地址時,也會彈出提醒。
轉帳前怎麼防止轉給假地址
1. 不從交易記錄裡複製地址。 這是 MetaMask、幣安學院和 Etherscan 共同強調的一條。給別人轉帳,讓對方通過可靠渠道重新發地址;往自己的錢包轉,直接從錢包的收款頁面複製。
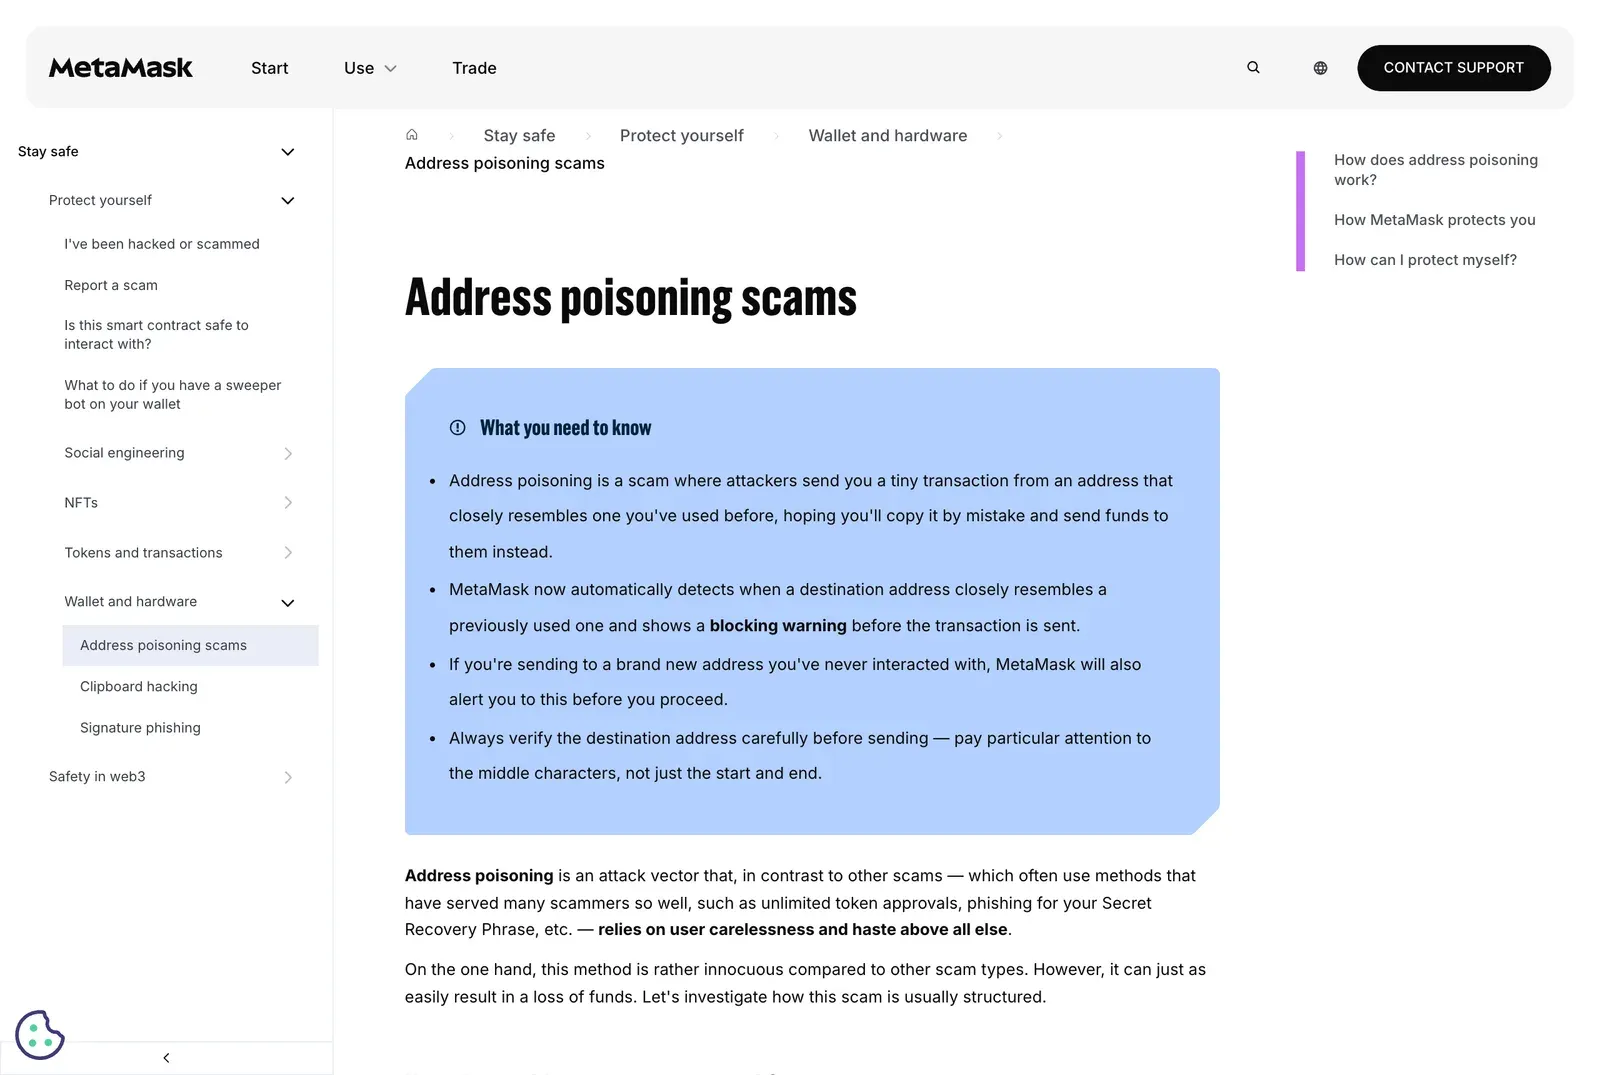 圖:MetaMask 幫助中心列出的地址投毒防範方法(英文)(擷取於 2026 年 11 月)
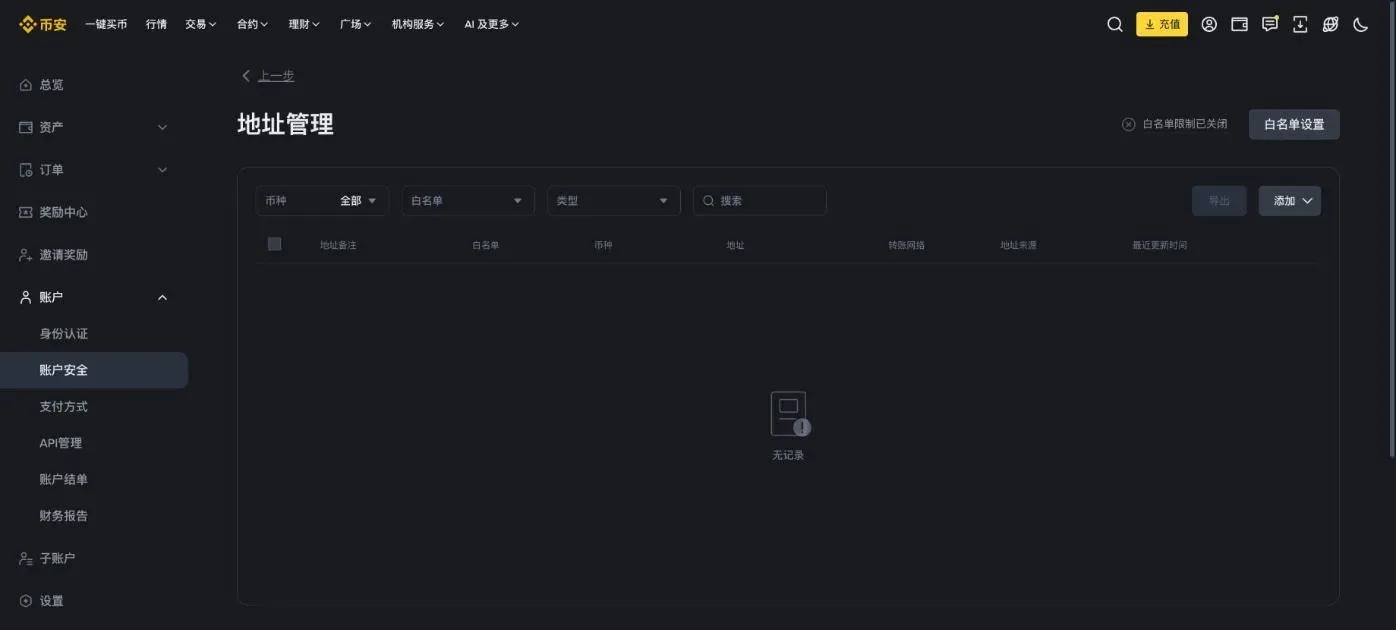 圖:幣安提現地址管理:常用地址存進地址簿並開啟白名單,提現時從地址簿選,不從交易記錄複製(擷取於 2026 年 11 月)
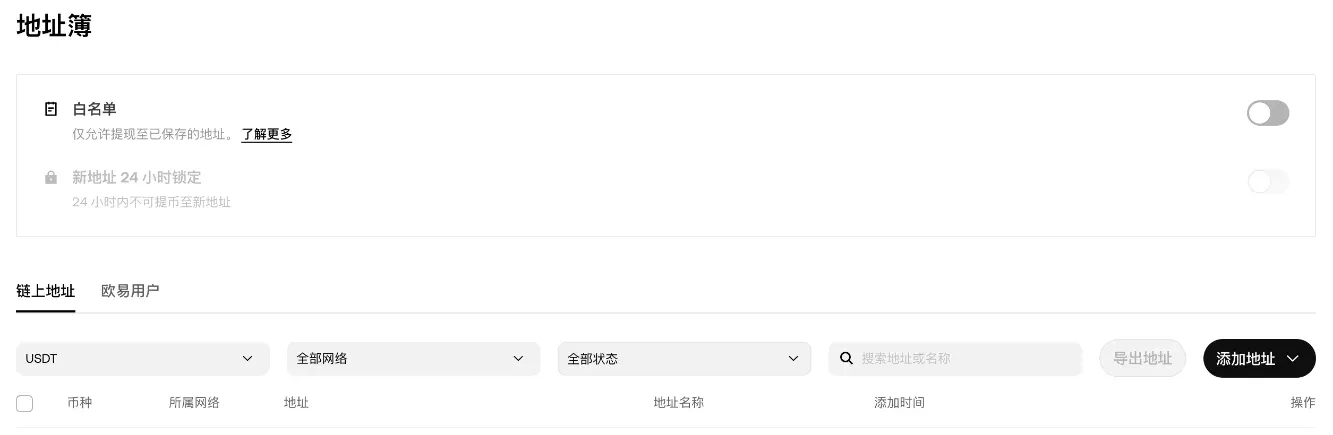 圖:歐易提幣地址簿:可以開啟地址白名單,新加的地址還有 24 小時鎖定(擷取於 2026 年 11 月)
2. 常用地址存進地址簿或白名單。 核對一次、儲存一次,以後只從儲存的條目裡選:
- MetaMask:選單裡的「聯絡人」(Contacts),也可以給常用地址設定暱稱;
- 幣安:「設定」→「提現」→「地址管理」,新增地址時勾選「將地址新增到白名單」,並開啟提現白名單。修改白名單後,提現功能可能暫停 24、48 或 72 小時;
- 歐易:「資產管理」→「提幣」→ 選幣種 →「管理地址簿」,開啟「地址白名單模式」後,只能提到地址簿裡已有的地址。
兩家交易所白名單的完整設定見 幣安怎麼提現 和 歐易怎麼提幣。
3. 核對完整地址,重點看中間。 首尾正是騙子刻意偽造的部分,中間幾位才是破綻所在。
4. 大額先小額試轉。 幣安在你首次向某個地址提現時會彈出安全提示,建議先進行一筆小額轉帳。確認對方收到後再轉餘下的金額。
5. 不要忽略錢包的警告。 MetaMask 現在會把目標地址和你的交易記錄比對,發現「高度相似」的地址會彈出攔截警告;向從沒互動過的新地址轉帳,也會提示。硬體錢包則要求你在裝置螢幕上確認收款地址,多一道檢查。
從交易所提現時要多核對哪一步
在交易所提幣時,投毒通常是間接發生的:你在錢包記錄裡複製了被仿造的地址,再貼上到交易所提幣頁。
歐易的提幣安全指南給了一個簡單的檢查點:收到提幣驗證郵件時,確認郵件裡顯示的地址和你實際要轉的地址一致。幣安在提交前也會彈出確認視窗,要求你再次核對地址和網路。這兩個頁面不要一掃而過。
還有一種看起來類似、原理不同的情況:剪貼簿木馬。你複製的是正確地址,粘貼出來的卻是另一個。MetaMask 幫助中心提醒,粘貼後的地址和原地址不一致,說明裝置可能已被惡意軟體感染。歐易也提到,從非官方渠道下載的 App 可能被植入木馬、篡改充提地址。App 只從官方渠道下載,方法見 怎麼識別加密貨幣釣魚網站。
已經轉給投毒地址了怎麼辦
先面對現實:幣安學院的說法是,區塊鏈交易不可逆,轉入錯誤地址的資金,除非收款方自願退回,否則無法追回。地址投毒的收款方就是騙子,幾乎沒有退回的可能。
能做的事情:
- 停止再往這個地址轉任何錢,把它從你的地址簿裡刪掉(如果誤存過)。
- 記下交易雜湊、轉帳時間、金額和假地址,截圖儲存。
- 向當地警方報案,提供上面的資料。
- 檢查裝置:如果你確定複製的是正確地址、粘貼出來卻變了,就不是投毒而是木馬,需要清查裝置、更換錢包。
單純的地址投毒不會洩露你的私鑰。Etherscan 的原話大意是:看到被標記的零金額轉帳,你的錢包沒問題,金鑰也是安全的。所以不需要因為收到投毒轉帳就換錢包。
最後,警惕二次詐騙。MetaMask 幫助中心明確說,官方不會主動私信你;聲稱能幫你追回資金的人,都是騙子。
常見問題
收到投毒轉帳,說明我的錢包被盜了嗎?
沒有。任何人都能往公開地址轉帳,投毒轉帳本身不會讓騙子拿到你的私鑰或資產,風險只在於你之後複製錯地址。
能阻止別人往我的地址投毒嗎?
不能,公鏈上無法拒收轉帳。能做的是不從交易記錄複製地址,並在錢包或區塊瀏覽器裡隱藏這些記錄。
只核對地址的前後各 6 位夠嗎?
不夠。騙子生成假地址時匹配的正是首尾字元,多核對幾位雖然能提高門檻,最穩妥的還是逐段核對完整地址,或者只從地址簿裡選。
資訊來源
- 幣安學院:一文讀懂加密貨幣地址投毒攻擊
- MetaMask:Address poisoning scams
- MetaMask:How to copy your address and view account details
- Etherscan:Address Poisoning Attacks
- Etherscan:Zero-Value Token Transfer Attack
- Etherscan:Address Poisoning Attacks Are Rising on Ethereum
- 如何管理幣安帳戶的提現設定(幣安幫助中心)
- 如何從幣安進行加密貨幣提現(幣安幫助中心)
- 歐易幫助中心:如何使用提幣白名單?(Web 端)
- 歐易:提幣安全指南
風險提示:加密資產價格波動劇烈,可能損失全部本金。本文僅為資訊參考,不構成投資建議;平臺規則、費率與可用地區以官方頁面為準。