钱包收到陌生地址转来的小额 USDT 或 0 USDT,最常见的是地址投毒:骗子用首尾和你常用地址相同的假地址转账,等你下次复制错。另一种是假 USDT 或带网址的空投代币,诱你去钓鱼网站授权。只是收到不会损失资产,放着不管就安全;不要兑换、不要点代币名里的网址、不要授权签名,也不要从这条记录里复制地址。
本文目录
陌生地址转来小额 USDT,通常是哪几种情况
你刚转完一笔 USDT,钱包里就冒出几条陌生转账:有的是 0 USDT,有的是 0.001 USDT,有的代币名字也叫 USDT,金额还和你刚转出的差不多。没人会平白无故给你送钱,这些转账基本都有目的。
| 情况 | 特征 | 对方想干什么 |
|---|---|---|
| 地址投毒 | 发送方地址和你常用的地址首尾相同;金额是 0 或极小 | 等你下次从记录里复制错地址 |
| 假 USDT | 名称、符号是 USDT,但合约地址不是官方的 | 冒充真实转账,配合投毒,或骗你去「兑换」 |
| 空投钓鱼代币 | 陌生代币,名字里带网址或「领取奖励」字样 | 把你引到钓鱼网站授权、签名或交出助记词 |
| 粉尘攻击 | 极小额的币,常见于比特币 | 追踪你的资金流向,把多个地址和你本人关联起来 |
| 正常小额往来 | 来自你认识的人或你自己操作的兑换 | 无害,例如朋友先给你小额试转 |
Etherscan 提醒,并非所有小额转账都是投毒,有些来自正常的兑换或小额往来。判断的关键是发送方你认不认识、地址是不是和你熟悉的某个地址「长得很像」。
最常见的一种:地址投毒
USDT 上最常见的是地址投毒。MetaMask 帮助中心的描述是:骗子用软件监控稳定币转账,看到你转账后,生成一个首尾几位和你的地址(或你朋友的地址)相同的假地址,再从这个假地址给你转一笔 0 或极小额的交易。这笔交易本身没有任何害处,它的作用是让假地址出现在你的交易记录里。
等你下次需要这个地址,从记录里随手一复制,复制到的可能就是骗子的地址。Etherscan 观察到,以太坊在 2025 年 12 月 Fusaka 升级降低手续费后,金额低于 0.01 美元的 USDT 粉尘转账在 90 天里从 420 万笔增加到 2,990 万笔,大量来自这类投毒。
投毒的完整原理和防范方法,见 USDT 地址投毒骗局是什么。
怎么分辨收到的是真 USDT 还是假 USDT
MetaMask 帮助中心说得很直接:任何人都可以发行代币,并随意给它起名字。所以「名字叫 USDT」说明不了任何问题,要看代币合约地址。
- 打开这笔转账在区块浏览器上的详情,点进代币,查看合约地址;
- 和 Tether 官网公布的地址对比。Tether 官网列出的以太坊 USDT 合约是
0xdAC17F958D2ee523a2206206994597C13D831ec7,TRON 上的 USDT 合约是TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t; - 不一致的就是假币,不管它显示多少「价值」。
区块浏览器也会帮忙标记。按 MetaMask 的说法,已知的骗局代币在 Etherscan 等浏览器上通常已被标注。另外,MetaMask 的代币自动检测只显示经过筛选的代币列表,陌生的假币一般不会自动出现在 MetaMask 里;你在区块浏览器上看到了、钱包里却没有,往往说明它不在可信列表中。
代币名称里带网址,能点进去看看吗
不能。这是空投钓鱼的典型套路。MetaMask 帮助中心总结了它的两个手法:
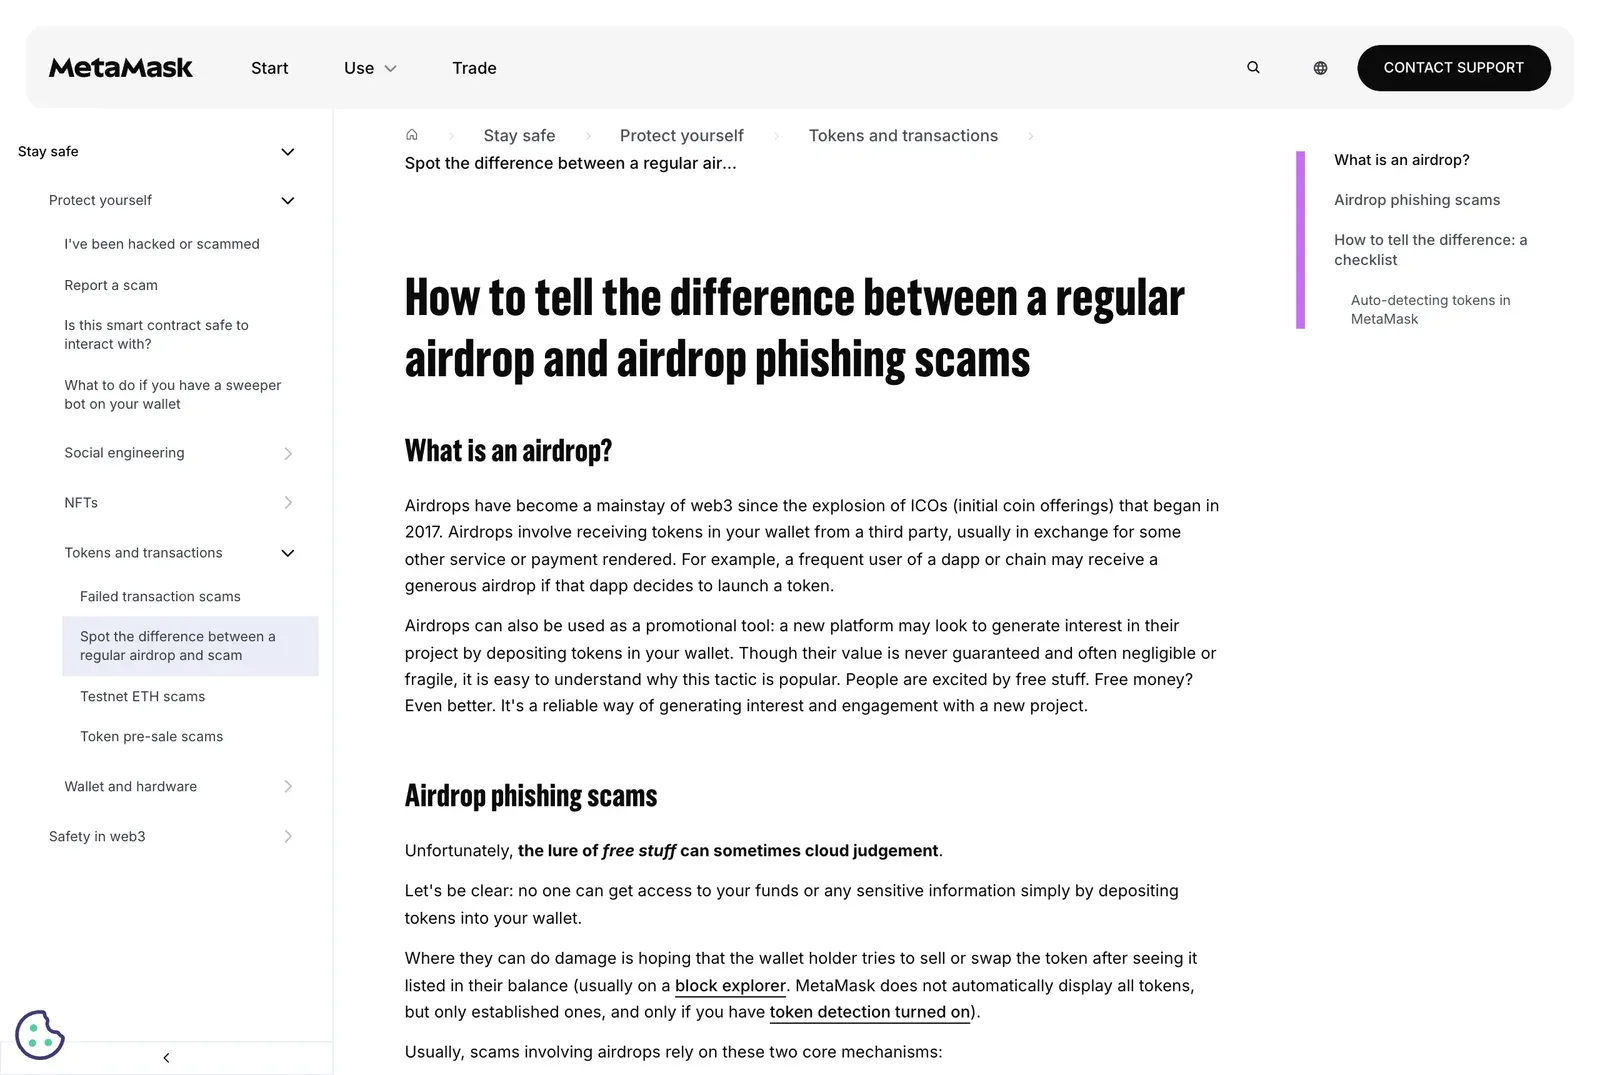 图:MetaMask 帮助中心对空投钓鱼的说明(英文):代币名里的网址往往通向钓鱼网站(截取于 2026 年 11 月)
- 你在区块浏览器或代币网站上看到这个陌生代币「有价值」,想把它卖掉或换成 USDT;
- 你去兑换时会失败,报错信息或代币名称会把你引到一个网站,告诉你要先在那里操作才能兑换。
那个网站就是钓鱼的地方。它会要求你批准一笔交易、授权代币额度,甚至直接索要助记词。币安学院也记录过类似案例:2020 年 10 月,有人向 BNB Chain 上的大量地址发送小额 BNB,并在交易备注里放了恶意网站链接。
授权给了恶意合约意味着什么,见 钱包授权是什么,无限授权怎么撤销。
收到这类转账后,哪些事不要做
- 不要兑换或出售陌生代币。 MetaMask 的原话是,收到骗局代币就放着别动,往往是「想对它做点什么」的动作伤到了你。
- 不要访问代币名称、备注或报错信息里的网址。
- 不要在任何因此打开的网站上连接钱包、授权或签名。
- 不要交出助记词或私钥。 任何声称「输入助记词才能领取」的页面都是骗局,原因见 助记词是什么,为什么不能给任何人。
- 不要从这条记录里复制地址,也不要把币「退回」给发送方。
- 不要联系代币名称里写的「客服」。
不理它安全吗,要不要换钱包
只是收到,就是安全的。MetaMask 帮助中心明确说,没有人能仅靠往你的钱包转入代币就拿到你的资金或敏感信息。Etherscan 对零金额转账的说法也一样:你的钱包没问题,密钥也是安全的。
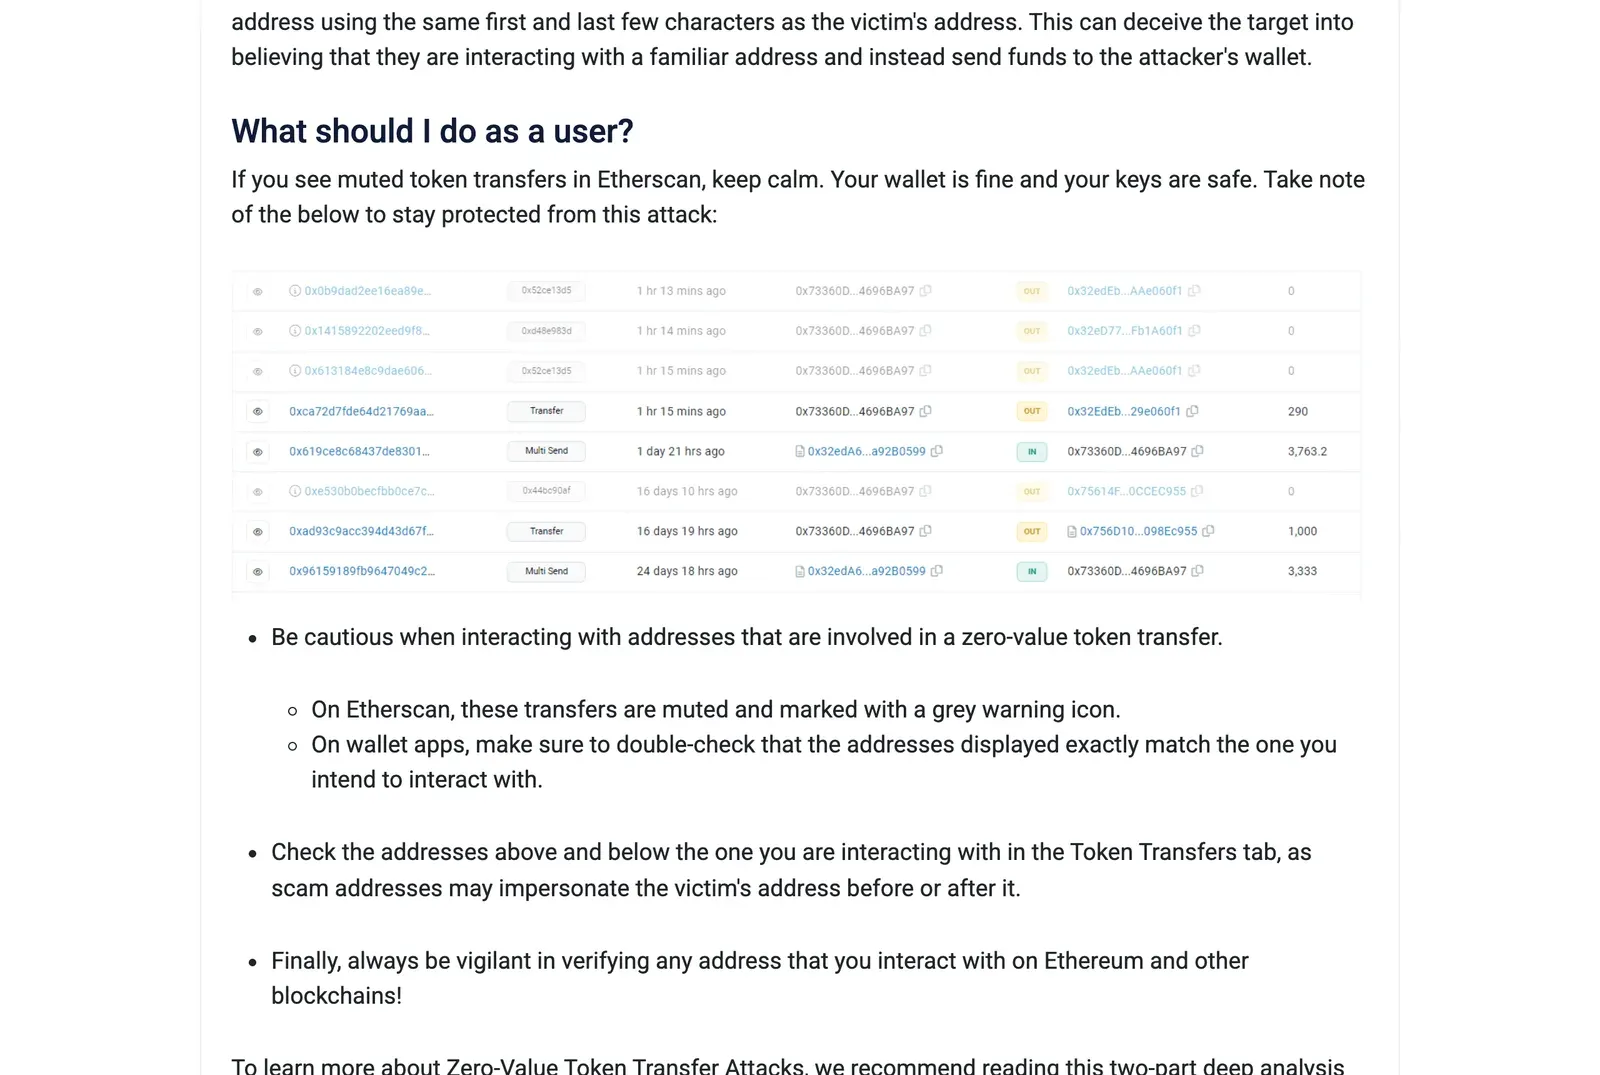 图:Etherscan 对零金额转账攻击的说明(英文),以及用户该怎么应对(截取于 2026 年 11 月)
所以收到这类转账,不需要换钱包,也不需要转移资产。需要换钱包的情况只有一种:你已经在可疑网站上输入过助记词或私钥。如果只是授权或签了名,先去撤销授权;助记词泄露了,就新建钱包、转走全部资产。
至于粉尘攻击,币安学院的解释是:粉尘攻击针对的是隐私,不是直接盗币,收到粉尘本身没有危险,风险在于你把它和其他资金一起花出去,让对方能分析出哪些地址属于同一个人。欧易的安全科普文章给出的建议也是不要动这些粉尘,也不要点击、回复或尝试兑换陌生的空投。这对比特币这类采用 UTXO(未花费交易输出)模型的链影响更大;在以太坊这类按账户记账的链上,追踪效果有限,但钓鱼式的变种同样存在。
怎么把这些垃圾代币和记录藏起来
隐藏只影响显示,不会动链上的任何东西,也不用付手续费。
- MetaMask:在首页「代币」区点开这个代币,点右上角三个点,选「隐藏」(Hide);也可以在「管理代币」列表里把它关掉。MetaMask 说明,隐藏不会改变链上余额,也不会影响你已给出的代币授权。
- Etherscan:默认隐藏零金额代币转账,信誉差的代币转账也默认隐藏;你还可以把可疑代币加入「忽略列表」,之后整个网站都不再显示它。
隐藏之后,交易记录里还可能出现新的投毒转账。最根本的办法仍是转账时从地址簿选地址,而不是翻记录。
常见问题
交易所账户里多出的零碎小额币,也是粉尘攻击吗?
不是一回事。币安学院说明,在交易所里「粉尘」也指成交后留在账户里的零碎余额,币安用户可以把它们兑换成 BNB。
假 USDT 能卖掉换成真钱吗?
假 USDT 只是名字叫 USDT 的另一种代币,和 Tether 发行的 USDT 没有关系,不能当 USDT 用。凡是告诉你「去某个网站就能兑换」的,都是钓鱼。
陌生转账的金额正好和我上一笔转账一样,是巧合吗?
不是巧合。Etherscan 指出,伪造代币转账会模仿你刚发生的那笔转账,金额也照着来,目的是让你分不清真假记录。
信息来源
- MetaMask:Address poisoning scams
- MetaMask:How to tell the difference between a regular airdrop and airdrop phishing scams
- MetaMask:Token safety practices
- MetaMask:How to remove a token
- Etherscan:Zero-Value Token Transfer Attack
- Etherscan:Address Poisoning Attacks
- Etherscan:Address Poisoning Attacks Are Rising on Ethereum
- 币安学院:什么是粉尘攻击?
- Binance Academy:What Is a Dusting Attack?
- OKX:What is Crypto Dusting Attack & How to Prevent It
- Tether 支持的协议(Supported Protocols)
风险提示:加密资产价格波动剧烈,可能损失全部本金。本文仅为信息参考,不构成投资建议;平台规则、费率与可用地区以官方页面为准。