助記詞是建立自託管錢包時生成的一組 12、18 或 24 個英文單詞,是整個錢包的總備份,私鑰由它推匯出來。任何人拿到你的助記詞,就能在任何裝置上恢復錢包、轉走全部資產,而且無法追回。正規錢包和交易所的工作人員永遠不會索要助記詞,任何以客服、空投、驗證錢包為由要你提供助記詞的,都是騙局。
本文目錄
助記詞是什麼意思
建立一個自託管錢包(比如 MetaMask、歐易 Web3 錢包這類自己保管資產的錢包)時,錢包會生成一組按順序排列的英文單詞,這就是助記詞,英文叫 Seed Phrase 或 Secret Recovery Phrase。
OKX Web3 錢包的說明是:助記詞由 12、18 或 24 個英文單詞按特定順序組成,是整個錢包的完整備份。MetaMask 預設生成 12 個單詞,其他錢包也可能用 18 或 24 個單詞。
它只有一個作用,卻極其關鍵:憑這組單詞,可以在任何裝置上恢復你的整個錢包。手機丟了、App 刪了,只要助記詞還在,資產就還在;反過來,助記詞落到別人手裡,資產就等於是別人的。
助記詞和私鑰是什麼關係
- 助記詞:管整個錢包。錢包裡的所有帳戶都是由它推匯出來的。
- 私鑰:管單個地址。OKX 的說明是,私鑰是一串 64 位的十六進位制字元,每條鏈上的每個地址都有各自的私鑰。
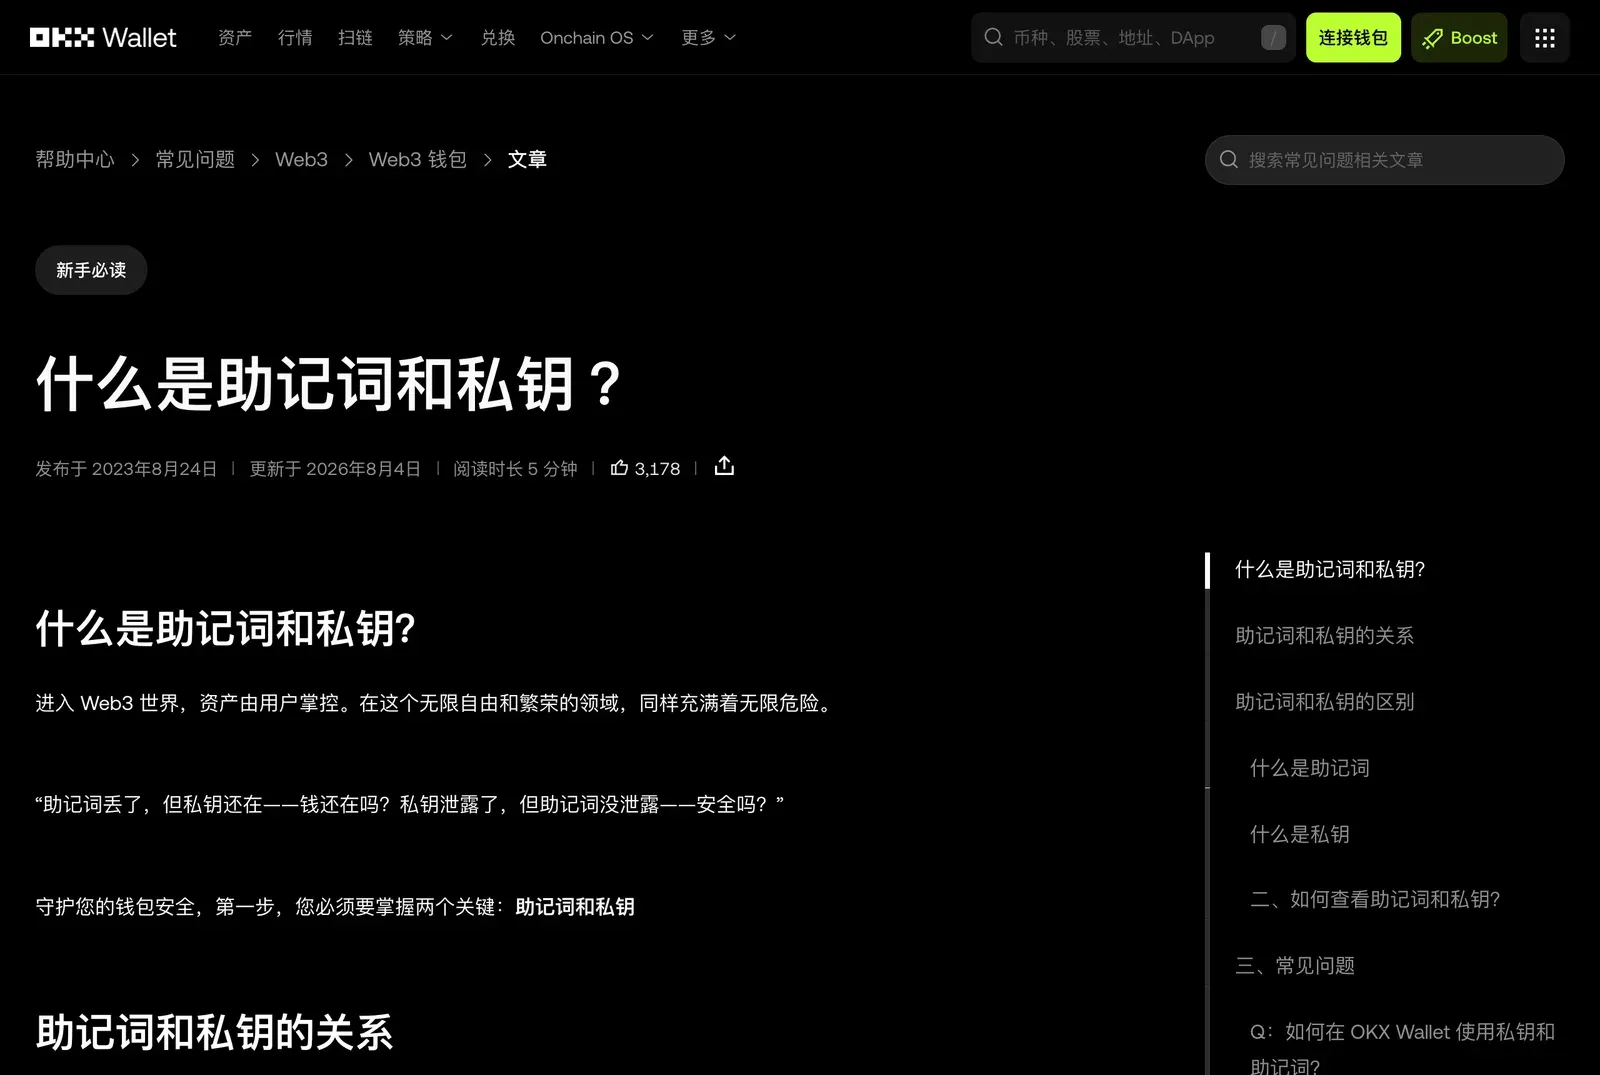 圖:歐易 Web3 錢包幫助中心對私鑰和助記詞的說明(擷取於 2026 年 11 月)
MetaMask 的解釋是:你的各個帳戶都由助記詞派生,每個帳戶又有自己的私鑰,私鑰只控制那一個帳戶。ethereum.org 補充,私鑰可以推匯出公鑰和地址,但反過來不行,所以公開地址是安全的,私鑰必須保密。
一句話區分:洩露私鑰,丟一個地址的資產;洩露助記詞,丟整個錢包的資產。
交易所帳戶有助記詞嗎
一般沒有。幣安、歐易的交易所帳戶由平臺託管資產,你用的是帳號密碼、雙重驗證(2FA)、通行金鑰這類登入方式,帳戶安全設定見 幣安帳戶安全設定 和 歐易帳戶安全設定。
助記詞只出現在自託管錢包裡,交易所 App 裡內建的 Web3 錢包也算。這兩者一定要分清:交易所帳戶忘了密碼可以走找回流程,自託管錢包丟了助記詞,沒有任何人能幫你找回。MetaMask 明確表示它無法替你恢復錢包;OKX 也說明,助記詞丟失且錢包被刪除後,資產無法恢復。
助記詞怎麼抄寫、存放最安全
幾家錢包官方給出的做法幾乎一模一樣:
- 用紙筆抄寫:OKX 的要求是寫在紙上,不要截圖。抄寫時確認周圍沒有人和攝像頭。
- 逐個核對順序和拼寫:MetaMask 提醒,每個單詞都要按正確順序記錄。順序錯了,這組助記詞就沒用。
- 離線儲存:MetaMask 的說法是放在只有你能接觸的、安全的線下地方,不要存在網上。
- 不放在聯網裝置上:OKX 提醒,不要存到聊天記錄、雲盤、備忘錄類 App。ethereum.org 也特別指出,截圖可能被同步到雲端,而從雲端竊取私鑰是常見的攻擊手段。
- 考慮多份備份:把紙質備份放在兩個不同的安全地點,防止火災、水浸等意外。
- 大額資產考慮硬體錢包:ethereum.org 認為硬體錢包是最安全的儲存方式之一,私鑰離線儲存在裝置裡,電腦被入侵也較難洩露。
助記詞能拍照或存在微信裡嗎
不能。這些存法看著方便,卻最容易讓助記詞落到別人手裡:
- 拍照或截圖存在手機相簿裡;
- 複製到微信、Telegram 的「檔案傳輸助手」或收藏裡;
- 存在雲筆記、郵箱草稿、網盤裡;
- 只記在腦子裡,沒有任何書面備份;
- 寫在紙上但和錢包密碼、裝置放在一起,被人一次拿走全部。
為什麼任何人索要助記詞都是騙局
正常操作從來不需要把助記詞交給別人。 MetaMask 說明,只有首次建立錢包、在新裝置上恢復錢包或重置密碼時才需要輸入助記詞,而且是你自己在官方 App 裡輸入。
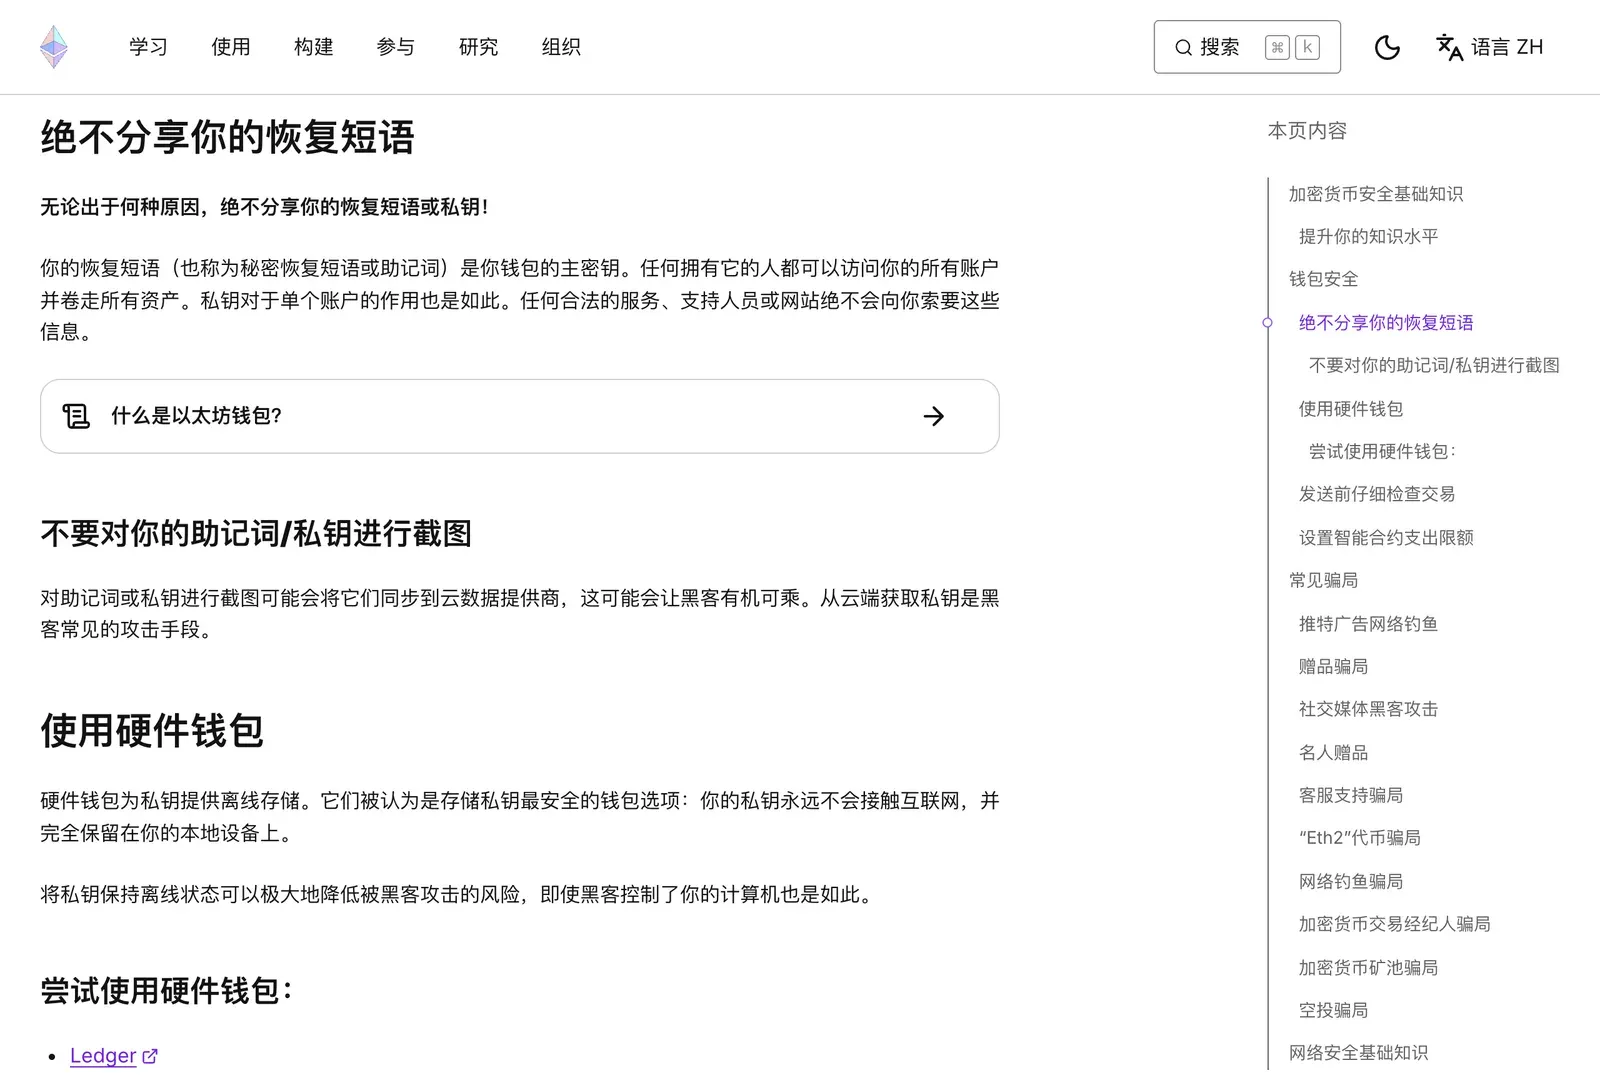 圖:ethereum.org 安全指南:無論出於什麼原因,都不要分享你的恢復短語或私鑰(擷取於 2026 年 11 月)
幾家官方的表態沒有任何餘地:
- MetaMask:不要把助記詞或私鑰分享給任何人,包括 MetaMask 員工,他們永遠不會索要。
- OKX:OKX 永遠不會索要你的助記詞,任何索要助記詞的人都是在詐騙,沒有例外。
- ethereum.org:無論出於何種原因,絕不分享你的恢復短語或私鑰。
騙子通常用什麼理由騙助記詞
ethereum.org 列出的常見手法有這幾種:
- 假冒客服:你在群裡或社交平臺求助,馬上有人私信說是官方客服,要你提供助記詞「幫你解決問題」。官方人員不會通過私人渠道聯絡你。
- 空投陷阱:錢包裡突然多出一些代幣,引導你去某個網站「領取」,要求連線錢包、輸入助記詞或簽名確認。
- 釣魚網站和郵件:仿冒錢包或交易所的網站,要求你輸入助記詞「驗證錢包」「同步帳戶」「升級錢包」。
- 假錢包 App:從非官方渠道下載的錢包,會在你輸入助記詞時直接上傳。
騙子還常說「錢包被風控,需要驗證助記詞才能解凍」,或者「要先交稅、交手續費才能提款」。MetaMask 明確表示,它不會為解鎖錢包要求任何付款。識別釣魚網站的方法見 怎麼識別加密貨幣釣魚網站。
助記詞洩露了怎麼辦
對方隨時可能動手,你得比他快:
- 馬上新建一個錢包,生成一組全新的助記詞,抄在紙上離線備份。
- 把舊錢包裡的所有資產轉到新錢包,先轉價值最高的。
- 撤銷舊錢包的授權意義不大,因為對方已經掌握了私鑰,關鍵是把資產轉走。授權的相關知識見 錢包授權怎麼檢視和撤銷。
- 之後不要再使用舊錢包,也不要再往舊地址轉任何資產。
MetaMask 的處理方式也是這樣:已經把助記詞告訴了別人,就把資金轉到一個使用全新助記詞的新錢包。
常見問題
助記詞少記一個單詞,還能恢復錢包嗎?
不能。缺少任何一個單詞,或者順序不對,都無法恢復錢包。
把助記詞存進密碼管理器安全嗎?
MetaMask 要求助記詞不要存在網上,而是放在安全的線下地點。帶雲同步的密碼管理器同樣屬於「在網上」,最穩妥的還是以離線紙質備份為主。
歐易 Web3 錢包的助記詞在哪裡看?
在錢包的備份功能裡檢視,具體見 歐易 Web3 錢包怎麼用。檢視時確保周圍沒人、沒有在錄屏。
資訊來源
風險提示:加密資產價格波動劇烈,可能損失全部本金。本文僅為資訊參考,不構成投資建議;平臺規則、費率與可用地區以官方頁面為準。